Interventions invitées
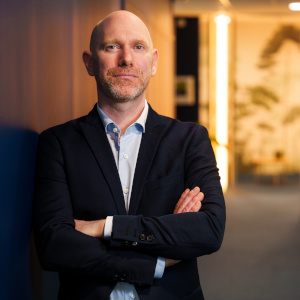
Benoit Grunemwald est Directeur des Affaires Publiques d'ESET France. Il intervient régulièrement auprès des médias, institutions et organisations professionnelles sur les questions relatives aux cybermenaces, à la cybersécurité et aux enjeux stratégiques du numérique. Il contribue à la diffusion des travaux de recherche d'ESET sur les groupes APT, les campagnes de cyberespionnage et les évolutions du paysage des menaces.
Opérations APT ciblant les organisations européennes : leçons tirées des campagnes observées en 2026
Les chercheurs d’ESET analysent quotidiennement les activités des groupes APT opérant contre des organisations européennes. Cette conférence propose un état des lieux des principales campagnes observées en 2026 et des enseignements qu’elles apportent. À travers plusieurs cas récents, elle mettra en lumière les objectifs recherchés par les attaquants, les secteurs visés, les méthodes employées et les tendances observées dans l’évolution des opérations de cyberespionnage et d’influence.
Langue : Anglais (sous-titré en français)
Forte d'une formation en cybersécurité, Esther L. est actuellement Cheffe des Opérations à VIGINUM. Durant 7 ans au sein de l'Agence nationale de la sécurité des systèmes d'information (ANSSI), elle a notamment occupé le poste de responsable des opérations de cyberdéfense, puis a co-dirigé l'équipe de renseignement sur la cybermenace, spécialisée dans l'analyse des menaces ciblées telles que l'espionnage. Elle a rejoint VIGINUM à l'été 2025.
La démocratie sous attaque ? Les menaces liées aux ingérences numériques étrangères ciblant la France
Intégrées aux stratégies hybrides de compétition et de confrontation, les campagnes de manipulation de l'information sont devenues un levier des relations de pouvoir internationales. Via les réseaux sociaux, les comportements coordonnés inauthentiques, les bots et l'IA, les acteurs étrangers adaptent leurs tactiques pour cibler les sociétés démocratiques et les intérêts stratégiques français. VIGINUM, service de l'État chargé de la lutte contre les ingérences numériques étrangères, dressera un état des lieux des menaces ciblant la France et présentera les méthodes de détection et de caractérisation de ces campagnes. Seront également abordés le rôle croissant de l'IA générative dans ces opérations, et l'importance de la coopération entre acteurs publics, chercheurs, ONG, plateformes et experts en cybersécurité pour renforcer la résilience collective.
Langue : Anglais (sous-titré en français)
Antoine Delignat-Lavaud est chercheur en sécurité au sein de l'équipe Confidential Computing d'Azure Research. Il conçoit des protocoles, des services de plateforme et des architectures matérielles permettant de bâtir un cloud garantissant la confidentialité et l'intégrité des données sensibles tout au long de leur cycle de vie. Il pilote notamment le développement d'offres d'IA confidentielle assurant la confidentialité vérifiable des modèles, des prompts et des réponses.
Les défis concrets du passage à l'échelle de l'informatique confidentielle dans Azure
L'exploitation de services d'informatique confidentielle soulève des défis qui dépassent la sécurité traditionnelle du cloud. Les clients doivent pouvoir vérifier non seulement l'identité d'un service, mais aussi son implémentation attestée. À grande échelle, la gestion des preuves d'attestation, des mises à jour et des dépendances entre services complexifie la chaîne de confiance. De plus, l'attestation doit être complétée par des garanties sur la construction des logiciels, tandis que les attaques par canaux auxiliaires rappellent les limites des environnements d'exécution de confiance (TEE). Cette présentation montrera les protocoles, les services et l'architecture développés par Azure pour rendre l'informatique confidentielle utilisable à grande échelle dans des environnements réels.
Langue : Anglais (sous-titré en français)
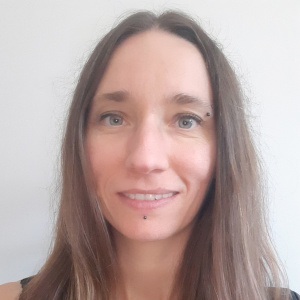
Delphine Longuet est ingénieure de recherche en méthodes formelles au sein de Thales cortAIx Labs. Elle a obtenu son doctorat à l’Université d’Évry-Val-d’Essonne en 2007. Elle a ensuite été maîtresse de conférences à l’Université Paris-Sud pendant neuf ans, avant de rejoindre Thales en 2018. Ses travaux de recherche portent sur les méthodes formelles appliquées à la validation et à la vérification des logiciels. Chez Thales, elle a codirigé deux projets consacrés à la génération automatique de tests, l’un pour le langage Ada en partenariat avec AdaCore, et l’autre pour le langage C en partenariat avec OCamlPro. Ces projets visent à favoriser l’adoption industrielle de ces techniques et de ces outils.
Vers l’adoption industrielle des techniques automatisées de génération de tests avec SeaCoral
Les méthodes formelles ont permis de développer avec succès des techniques avancées de génération automatique de tests et de détection de vulnérabilités. Toutefois, leur adoption dans les pratiques industrielles demeure encore fragmentée. Dans cette présentation, je présenterai SeaCoral, une nouvelle boîte à outils open source dédiée au test de programmes C, dont l’objectif est de faciliter l’application industrielle de divers outils de test et d’analyse en les intégrant au sein d’un cadre unifié et en les faisant collaborer. Je présenterai les différents outils intégrés et expliquerai comment SeaCoral les fait travailler conjointement sur un même code afin de générer des tests maximisant un critère donné de couverture de code. Au-delà de la génération de tests de couverture, une attention particulière est portée à la détection des erreurs à l’exécution (runtime errors), considérées comme des sources potentielles de vulnérabilités, ainsi qu’à leur reproductibilité.
Langue : Anglais (sous-titré en français)